TISAX-geprüft
Informationssicherheitspraktiken unabhängig geprüft.

Engineering für Systeme im Produktivbetrieb
Wir entwerfen, modernisieren und betreiben produktive Plattformen – von sicherer Infrastruktur bis zu integrierten KI- und Datensystemen. Architektur, Implementierung und Betriebsverantwortung für anspruchsvolle Engineering-Aufgaben.
Für den Produktivbetrieb
Wir entwerfen, entwickeln und betreiben Plattformen, bei denen Zuverlässigkeit, Sicherheit und Betriebsverantwortung zählen.
Informationssicherheitspraktiken unabhängig geprüft.
Architektur, Engineering und Betrieb von Kubernetes und OpenShift.
Für reale Betriebsbedingungen und langfristige Verantwortung entwickelt.
Unsere Leistungen
Wir verbinden Infrastruktur, Platform Engineering und KI zu skalierbaren Lösungen – vom Rechenzentrum über die Edge bis zu intelligenten Anwendungen.
Unsere Zusammenarbeitsmodelle
Bringen Sie eine konkrete technische Herausforderung mit. Wir unterstützen Sie bei der Lösung, entwickeln ein produktiv einsetzbares System oder übernehmen die kontinuierliche Betriebsverantwortung.
Analysieren & Konzipieren
Technische Herausforderungen klären, bestehende Systeme bewerten oder eine Architektur definieren.
Validieren & Implementieren
Eine klar abgegrenzte technische Lösung anhand vereinbarter Abnahmekriterien umsetzen.
Entwickeln & Integrieren
Umfangreiche Anwendungen und Plattformen anhand definierter Meilensteine und iterativer Engineering-Prozesse realisieren.
Betreiben & Optimieren
Betreute Systemumgebungen auf Basis klar vereinbarter Verantwortlichkeiten betreiben und kontinuierlich verbessern.
In der Praxis bewährt
Komplexe Plattformen werden durch ihre Betriebsbedingungen geprägt. Wir entwickeln für die Anforderungen, die im Produktivbetrieb zählen.
Plattformen für eingeschränkte Netzwerke, lokale Registries und kontrollierte Software-Lieferketten.
Upgrades, Operator-Kompatibilität und Plattformweiterentwicklung mit voller betrieblicher Kontrolle.
Identität, Zugriff, Workload-Sicherheit und Compliance-Anforderungen als Teil der Architektur.
Observability, Incident-Analyse, Wiederherstellung und kontinuierliche Verbesserung nach dem Deployment.
Unsere Arbeitsweise
Erfahrene Engineers kombinieren KI-gestützte Workflows, Automatisierung und wiederverwendbare Engineering-Standards. KI beschleunigt die Arbeit – die Verantwortung für das Ergebnis bleibt bei unseren Engineers.
Verstehen
Definieren
Entwickeln
Validieren
Verbessern
Insights
Technische Anleitungen, Architekturentscheidungen und Perspektiven aus unserer täglichen Engineering-Arbeit.
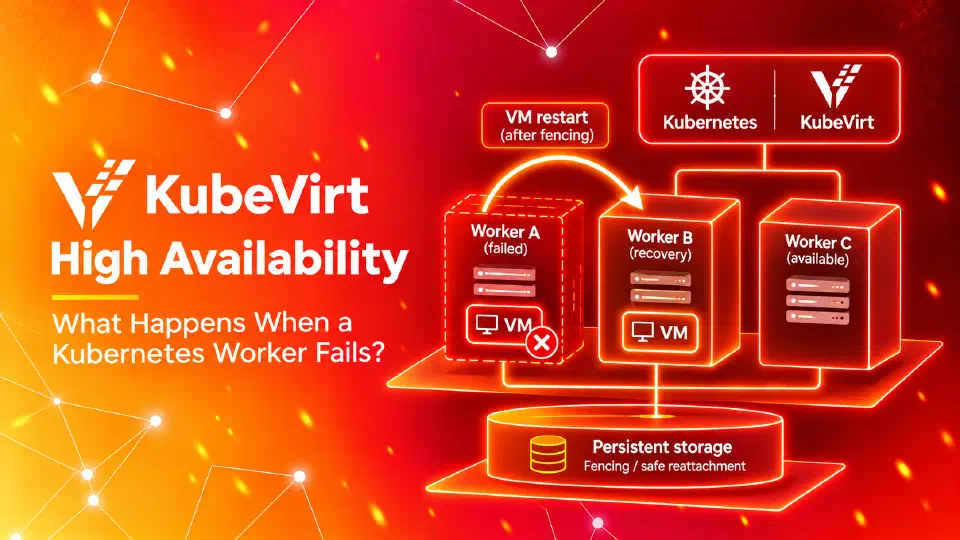
ExplanationKubernetesKubeVirt
What happens to KubeVirt virtual machines when a Kubernetes worker fails? Understand failure detection, VM restart policies, fencing, storage and recovery.
ExplanationSoftware Supply ChainOpen Source Security
Understand how the EU Cyber Resilience Act distinguishes open-source contributors, software stewards and commercial manufacturers—and who must do what.
ExplanationSoftware Supply ChainOpen Source Security
An SBOM is an inventory, not proof of CRA conformity. Learn how to connect components, vulnerability triage, VEX and release evidence into an auditable workflow.
Technologie
Erfahrung mit Cloud-Native-Infrastruktur, Plattform-Engineering, Storage und Open-Source-Systemen.
Container-Orchestrierung für moderne Anwendungsplattformen.
Enterprise-Kubernetes-Plattform für Application Delivery und Operations.

Open-Source-Infrastruktur für Private- und Sovereign-Cloud-Plattformen.
Verteilter Software-Defined Storage für Block-, File- und Object-Workloads.

Kubernetes-native Orchestrierung für verteilte Storage-Systeme.
Open-Source-Community
Open Source ist grundlegend für unsere Entwicklung moderner Plattformen. Durch unsere Mitgliedschaften in der CNCF, Linux Foundation Europe und NeoNephos Foundation unterstützen wir offene Zusammenarbeit, geteiltes Wissen und die Technologien hinter moderner Infrastruktur.